האקרים הפשירו מקררים במאות סופרמרקטים בצרפת: מה זה מלמד עסקים על סיכוני IoT
תקיפת סייבר השתלטה מרחוק על בקרי קירור ברשתות שיווק גדולות בצרפת והפשירה מלאי במאות חנויות בבת אחת. המקרה חושף עד כמה פגיע ציוד תפעולי מחובר לרשת בכל עסק רגיל.
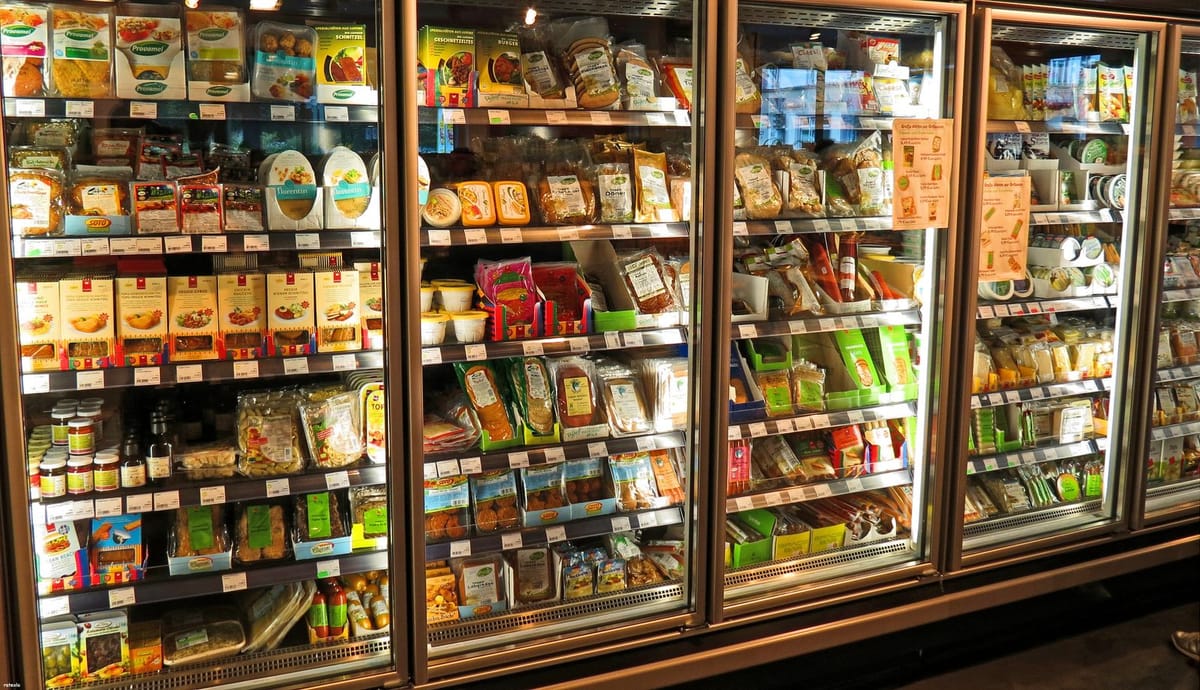
בלילה שבין ה-11 ל-12 באוקטובר האקרים השתלטו מרחוק על בקרי קירור במאות סופרמרקטים ברשתות השיווק הגדולות בצרפת - קארפור, אינטרמארשה, מונופרי, א. לקלר ועוד - וגרמו להם להפשיר את עצמם. הטמפרטורה בתוך המקררים והמקפיאים עלתה לכ-50 מעלות, במקרים מסוימים נגרמו שריפות, ובבוקר נאלצו מאות סניפים לזרוק את כל המלאי הטרי והקפוא שלהם. זו לא עוד פרצת מידע או כופרה שמשביתה שרתים - זו תקיפת סייבר שגרמה לנזק פיזי וממשי, וההבדל הזה חשוב מאוד לכל עסק שמנהל ציוד מחובר לרשת.
מה בעצם קרה
לפי הדיווחים, התוקפים פרצו לבקרי קירור מתוצרת דנפוס (Danfoss) שמשמשים לניהול מרוכז של מערכות הקירור בחנויות - מערכות שנועדו לחסוך בעלויות אנרגיה ולאפשר תחזוקה מרחוק. במקום להשתמש בגישה הזו לתחזוקה, התוקפים הפעילו פקודת הפשרה מרוכזת על אלפי יחידות בבת אחת. התוצאה: מלאי שהושמד, חנויות שנסגרו לשעות, וחקירה פלילית שנפתחה על ידי התובעים בפריז. במקרים מסוימים התחממות החלקים החשמליים גרמה גם לשריפות קטנות בציוד.
למה ציוד "מאחורי הקלעים" הוא נקודת התורפה החדשה
במשך שנים, תקציבי אבטחת המידע של עסקים התמקדו במחשבים, שרתים ותשתיות עננות. אבל כל חנות, מפעל או משרד מלא גם בציוד תפעולי מחובר - בקרי קירור, מזגנים, מעליות, מצלמות אבטחה, קופות, מדפסות תעשייתיות. ציוד כזה מחובר לרשת כדי לאפשר ניטור ותחזוקה מרחוק, אבל הוא לרוב מגיע מהיצרן עם הגדרות חלשות, תוכנה שלא מתעדכנת באופן קבוע, ולא מנוהל כלל על ידי צוות ה-IT של העסק. במילים אחרות, זה דלת אחורית פתוחה שרוב הארגונים כלל לא יודעים שקיימת.
הסיכון אינו ייחודי לצרפת או לרשתות שיווק
כל עסק שמפעיל ציוד תפעולי מחובר - מבתי מלון ומסעדות עם מערכות קירור, דרך מפעלי תעשייה עם קווי ייצור ממוחשבים, ועד משרדים עם מערכות מיזוג ובקרת גישה חכמות - חשוף לתבנית תקיפה דומה. ברוב המקרים הציוד הזה מותקן ומתוחזק על ידי ספק חיצוני, מה שאומר שהעסק סומך על צד שלישי לגבי אבטחה בלי לדעת בדיוק מה קורה ברשת שלו. זו בדיוק הבעיה שגם נחשפה בפרצות קודמות שדיווחנו עליהן, כאשר ספקי תשתית הם לרוב החוליה החלשה - רק שהפעם הנזק הוא פיזי ולא רק גניבת מידע.
מה עסקים צריכים לעשות עם המידע הזה
הצעד הראשון הוא מיפוי: לרוב מנהלים לא יודעים בכלל אילו מכשירים בעסק שלהם מחוברים לאינטרנט ומי יכול לגשת אליהם מרחוק. לאחר המיפוי יש להפריד בין רשת המחשבים העסקית לרשת שבה נמצא הציוד התפעולי (הפרדת רשתות, segmentation), כך שתקיפה על מכשיר אחד לא תוכל להשפיע על כל המערכת. חשוב גם לבדוק עם כל ספק ציוד מחובר - קירור, מיזוג, אבטחה - מה רמת ההגנה שהוא מספק, האם יש אימות דו-שלבי לגישה מרחוק, והאם ניתן לדעת מי התחבר ומתי. ולבסוף, כדאי לבדוק עם חברת הביטוח אם פוליסת הסייבר הקיימת מכסה גם נזק פיזי שנגרם מתקיפת סייבר, ולא רק גניבת מידע או כופרה - כי כפי שהמקרה בצרפת מראה, הנזק יכול להיות ממש בקירור, לא רק בשרת.
לסיכום: תקיפת הסייבר על הסופרמרקטים בצרפת היא תזכורת לכך שאבטחת מידע כבר לא מוגבלת למחשבים ולנתונים - היא נוגעת לכל מכשיר מחובר שמניע את העסק בפועל. עסקים שמסתמכים על ציוד תפעולי מחובר לרשת כדאי שיבדקו בהקדם מי מנהל את הציוד הזה, איך הוא מוגן, ומה קורה אם מישהו ישתלט עליו - לפני שהתשובה תתקבל בדרך הקשה.